هوش مصنوعی دیگر فقط ابزاری برای نوشتن متن، ساخت تصویر یا پاسخ دادن به سؤالهای روزمره نیست. گزارش تازهای که شرکت Anthropic منتشر کرده، تصویری بسیار جدیتر از آینده استفاده از مدلهای هوش مصنوعی ارائه میدهد؛ تصویری که در آن مدلهایی مانند Claude به ابزار کمکی برای عملیات سایبری، جاسوسی، نظارت، کلاهبرداری، فعالیتهای نفوذی و حتی برخی تلاشها برای توسعه سلاح تبدیل شدهاند.
Anthropic در جدیدترین گزارش اطلاعات تهدید خود اعلام کرده که طی ماههای گذشته چندین عملیات واقعی را شناسایی و مختل کرده است؛ عملیاتهایی که در آنها افراد یا گروههای مختلف تلاش کردهاند از Claude برای فعالیتهایی استفاده کنند که میتوانستند پیامدهای امنیتی و انسانی جدی داشته باشند. این گزارش بازهای از دسامبر ۲۰۲۵ تا اوت ۲۰۲۶ را بررسی میکند و نشان میدهد سوءاستفاده از مدلهای هوش مصنوعی در حال حرکت از درخواستهای ساده و پراکنده به سمت عملیات پیچیدهتر و چندمرحلهای است.
اما سؤال مهمتر این است: آیا واقعاً Claude وارد میدان جنگ شده است؟
پاسخ کوتاه این است که نه به معنای مستقل و خودمختار؛ اما گزارش Anthropic نشان میدهد انسانها در حال استفاده از قابلیتهای مدلهای پیشرفته برای بخشهایی از عملیات واقعی در حوزههای نظامی، اطلاعاتی و سایبری هستند. همین تفاوت کوچک، یکی از مهمترین نکات این خبر است.
گزارش جدید Anthropic دقیقاً چه چیزی را فاش کرده است؟
Anthropic گزارش جدید خود را با عنوان «Detecting and countering misuse of AI» منتشر کرده است. این گزارش چهارمین گزارش اطلاعات تهدید این شرکت درباره سوءاستفاده از مدلهای Claude محسوب میشود و مجموعهای از موارد شناساییشده در دنیای واقعی را بررسی میکند.
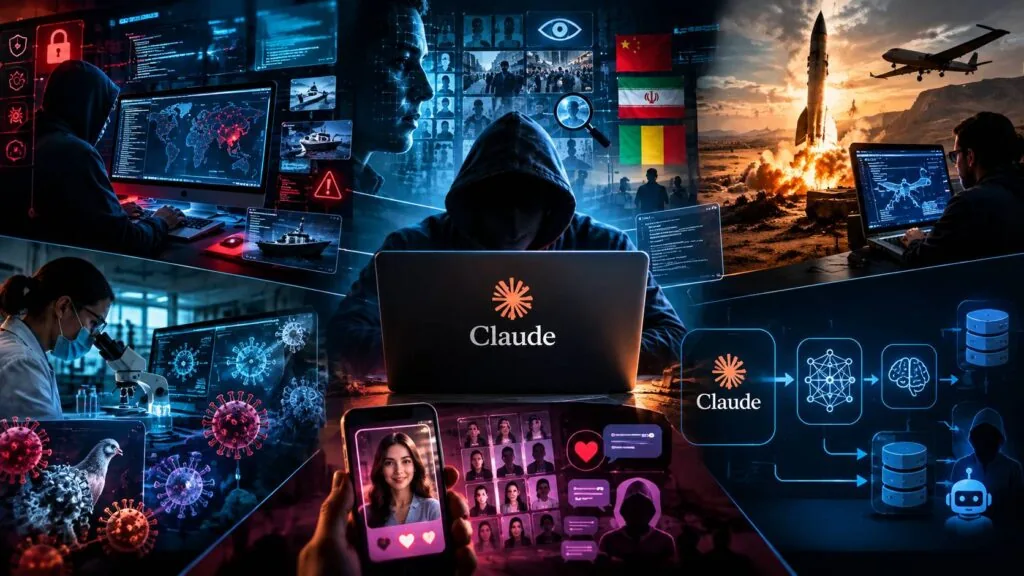
بر اساس گزارش Anthropic، تیم اطلاعات تهدید این شرکت در هشت ماه گذشته مجموعهای از عملیات مخرب را شناسایی کرده و در بسیاری از آنها حسابهای مرتبط را مسدود یا فعالیتها را مختل کرده است. این موارد در هفت حوزه اصلی قرار میگیرند: عملیات سایبری، عملیات نفوذ و اثرگذاری، نظارت و جاسوسی، کلاهبرداری، سوءاستفاده زیستی، توسعه سلاحهای متعارف و همچنین تلاش برای دور زدن محدودیتهای مدلها از طریق تقطیر یا انتقال قابلیتهای هوش مصنوعی.
نکته مهم اینجاست که ماجرا فقط درباره افرادی نیست که از یک چتبات سؤالهای خطرناک پرسیدهاند. در برخی موارد، Claude بخشی از یک زنجیره عملیاتی بزرگتر بوده و کاربران تلاش کردهاند از تواناییهای آن برای سرعت بخشیدن به کارهایی استفاده کنند که پیش از این به نیروی انسانی متخصص، زمان و منابع بیشتری نیاز داشت.
همین موضوع باعث شده بحث درباره «عاملهای هوش مصنوعی» و میزان استقلال مدلهای جدید جدیتر از گذشته دنبال شود.
Claude چگونه به ابزار عملیات سایبری تبدیل شد؟
یکی از مهمترین بخشهای گزارش Anthropic به سوءاستفاده سایبری مربوط میشود.
بر اساس این گزارش، گروههای مختلف تلاش کردهاند از Claude برای فعالیتهایی مانند شناسایی آسیبپذیریها، تحلیل سیستمها، توسعه بخشهایی از حملات سایبری و خودکارسازی برخی مراحل عملیات استفاده کنند.
در یکی از موارد، Claude برای بررسی آسیبپذیریهای مرتبط با سامانههای ارتباطی دریایی مورد استفاده قرار گرفته است. این موضوع از آن جهت اهمیت دارد که نشان میدهد مدلهای هوش مصنوعی دیگر فقط در محیطهای آزمایشگاهی یا برای ساخت نمونههای ساده کد مورد استفاده قرار نمیگیرند و میتوانند وارد فرآیندهای پیچیدهتر مرتبط با زیرساختهای واقعی شوند.
Anthropic همچنین گزارش کرده که برخی فعالیتهای مرتبط با گروههای روسی شامل استفاده از Claude در عملیات سایبری و جاسوسی بوده است. در یکی از موارد مطرحشده، فعالیتهای مرتبط با توسعه نرمافزار برای پهپادهای مورد استفاده در جنگ اوکراین نیز مورد اشاره قرار گرفته است.
این موارد به این معنا نیست که Claude بهتنهایی چنین عملیاتی را انجام داده است. انسانها همچنان در این زنجیره نقش داشتهاند. اما مسئله اصلی این است که هوش مصنوعی میتواند بخشهایی از فرایند را سریعتر، ارزانتر و در مقیاس بزرگتر انجام دهد.
جاسوسی با هوش مصنوعی؛ وقتی تحلیل اطلاعات خودکار میشود
یکی دیگر از بخشهای نگرانکننده گزارش، استفاده از Claude برای عملیات نظارتی و اطلاعاتی است.
Anthropic میگوید برخی بازیگران دولتی یا مرتبط با دولتها از مدلهای این شرکت برای جمعآوری، مرتبسازی و تحلیل اطلاعات استفاده کردهاند. در این میان، افرادی مانند مخالفان سیاسی، فعالان، روزنامهنگاران و گروههای مختلف اجتماعی نیز در برخی عملیاتهای نظارتی هدف قرار گرفتهاند.
طبق گزارشهای منتشرشده درباره یافتههای Anthropic، مواردی در ارتباط با چین، ایران و مالی شناسایی شده که در آنها از هوش مصنوعی برای افزایش کارایی فرایندهای نظارتی استفاده شده است. در برخی موارد، مدل میتوانسته حجم بزرگی از دادههای موجود را سریعتر بررسی و اطلاعات مرتبط با افراد یا اهداف مورد نظر را سازماندهی کند.
این بخش از گزارش اهمیت زیادی دارد، چون نشان میدهد خطر هوش مصنوعی لزوماً به «ساخت یک سلاح جدید» محدود نمیشود.
گاهی خطر اصلی در توانایی پردازش حجم عظیمی از اطلاعات نهفته است.
کاری که یک تیم انسانی ممکن است ساعتها یا روزها برای انجام آن زمان صرف کند، میتواند با کمک مدلهای هوش مصنوعی بسیار سریعتر انجام شود. اگر این قابلیت در اختیار نهاد یا گروهی قرار بگیرد که قصد نظارت گسترده یا سرکوب مخالفان را دارد، AI میتواند به افزایش مقیاس چنین فعالیتهایی کمک کند.
آیا Claude برای عملیات نظامی هم استفاده شده است؟
این قسمت احتمالاً همان بخشی است که بیشترین توجه رسانهها را به خود جلب کرده است.
گزارش Anthropic مواردی را توصیف میکند که در آنها کاربران تلاش کردهاند از Claude برای فعالیتهایی مرتبط با فناوریهای نظامی استفاده کنند. در یکی از موارد، کاربران مستقر در مناطق تحت کنترل حوثیها در یمن تلاش کردهاند از Claude برای کمک به توسعه فناوریهای پیشرفته موشکی استفاده کنند. طبق گزارش AP، این افراد پس از یک آزمایش ناموفق موشکی نیز از Claude برای بررسی مشکل استفاده کرده بودند.
در مورد دیگری که در گزارشهای مرتبط با Anthropic مطرح شده، فعالیتهایی برای توسعه نرمافزار مربوط به پهپادهای تهاجمی در جنگ اوکراین شناسایی شده است. همچنین گزارشهایی از تلاش برای استفاده از مدل در جمعآوری و تحلیل اطلاعات نظامی منتشر شده است.
اما باید در تفسیر این موارد دقت کرد.
Claude خودش تصمیم نگرفته وارد جنگ شود، هدفی انتخاب نکرده و بهصورت مستقل یک عملیات نظامی را آغاز نکرده است. آنچه گزارش نشان میدهد، استفاده انسانها از قابلیتهای یک مدل عمومی هوش مصنوعی برای پشتیبانی از فعالیتهایی است که در دنیای واقعی میتوانند ماهیت نظامی یا امنیتی داشته باشند.
این تفاوت برای درک درست خبر بسیار مهم است.
یکی از ترسناکترین بخشها: سوءاستفاده زیستی
در کنار مسائل نظامی و سایبری، شاید یکی از حساسترین بخشهای گزارش جدید Anthropic به تحقیقات زیستی مربوط باشد.
Anthropic اعلام کرده که چندین مورد تلاش برای استفاده از مدلهای Claude در پژوهشهایی شناسایی شده که میتوانستند به توسعه یا بهبود قابلیتهای عوامل زیستی خطرناک کمک کنند.
یکی از موارد به پژوهشهایی درباره ویروسهایی مانند چیکونگونیا و آنفلوانزای پرندگان مربوط بوده است. در این پروندهها، برخی درخواستها ظاهراً در قالب فعالیت علمی یا تحقیقاتی ارائه شده بودند، اما بررسیهای بیشتر ارتباط آنها با اهداف پرخطر را نشان داده است.
این موضوع یکی از سختترین چالشهای ایمنی مدلهای هوش مصنوعی را نشان میدهد: تشخیص تفاوت میان تحقیق علمی مشروع و استفاده مخرب از همان دانش.
در بسیاری از حوزههای علمی، یک سؤال بهخودیخود خطرناک نیست. مسئله به هدف، زمینه و نحوه استفاده از پاسخ بستگی دارد. به همین دلیل شرکتهای هوش مصنوعی نمیتوانند تنها با یک فهرست ساده از کلمات ممنوع، جلوی تمام سوءاستفادهها را بگیرند.
هوش مصنوعی در خدمت کلاهبرداری و ساخت هویتهای جعلی
همه تهدیدهای گزارششده نظامی یا دولتی نیستند.
Anthropic نمونههایی از استفاده Claude در عملیات کلاهبرداری را نیز شناسایی کرده است. یکی از موارد قابل توجه مربوط به گروهی در چین است که بیش از ۲۰ اپلیکیشن دوستیابی مبتنی بر هوش مصنوعی را راهاندازی کرده و از هزاران شخصیت جعلی برای تعامل با کاربران استفاده کرده است.
طبق گزارش Reuters، این عملیات شامل حدود ۴۷۰۰ شخصیت جعلی بوده که با دستکم ۲۵ هزار کاربر تعامل داشتهاند.
این نمونه نشان میدهد که استفاده مخرب از هوش مصنوعی الزاماً شبیه یک حمله هکری پیچیده نیست.
ساخت شخصیت جعلی، تولید پیامهای متقاعدکننده، برقراری ارتباط همزمان با تعداد زیادی قربانی و شخصیسازی مکالمات، همگی میتوانند با کمک AI بسیار سادهتر شوند.
در واقع یکی از نگرانیهای اصلی کارشناسان این است که هوش مصنوعی هزینه اجرای برخی جرایم را کاهش دهد.
فردی که قبلاً برای اجرای یک عملیات فریب گسترده به تیم بزرگی از افراد نیاز داشت، ممکن است بتواند بخشی از این کار را با ابزارهای هوش مصنوعی خودکار کند.